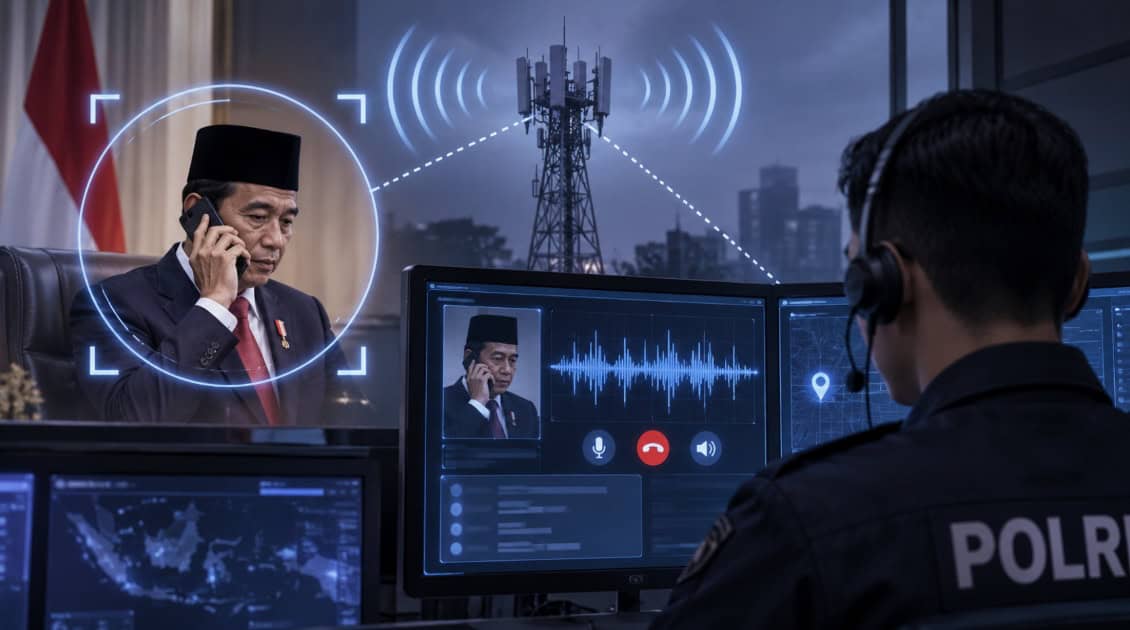
Penyadapan ilegal terhadap nomor Presiden Prabowo Subianto yang menjerat mantan Kapolri Listyo Sigit Prabowo terbongkar dari jejak di Lawful Interception Management System (LIMS), sistem sadap resmi milik Polri. Petugas Pusat Pemantauan Polri mengetahui perintah penghapusan file hasil sadapan di sistem itu, lalu membuat laporan polisi pada 30 Oktober 2026. Bareskrim menetapkan Listyo, Kepala Divisi Hukum Polri Irjen Ahrie Sonta Nasution, dan Widyaiswara Sespim Lemdiklat Polri Irjen Eko Hadi Santoso sebagai tersangka.
“Terdapat beberapa nomor tersebut dimasukkan ke server Lawful Interception Management System (LIMS) tanpa melalui verifikasi,” kata Kabareskrim Komjen Asep Safrudin di Mabes Polri, Jakarta, Selasa (3/11/2026). Menurut Asep, para tersangka memerintahkan penyadapan tanpa surat permintaan penyidik dan tanpa laporan polisi. Sasarannya meliputi Presiden, pejabat negara, tokoh politik, media, tokoh ormas, LSM, dan pengusaha sepanjang 2025-2026.
Pakar keamanan siber dari Vaksincom, Alfons Tanujaya, menyebut kasus ini bukan serangan peretas atau spyware, melainkan penyalahgunaan sistem resmi oleh orang dalam. Penghapusan file di komputer LIMS juga tidak menghapus seluruh jejaknya. “Aktivitas ini tetap ketahuan karena jejak intersepsi masih terekam di sisi log cadangan operator seluler, catatan sistem cadangan (backup), analisis perangkat keras yang disita penyidik, serta keberanian petugas internal yang melapor,” ujar Alfons.
LIMS bekerja di jaringan operator seluler, tidak di ponsel target. Nomor yang didaftarkan ke sistem itu bisa dipantau panggilan teleponnya, SMS, dan lokasi BTS-nya. Untuk aplikasi terenkripsi seperti WhatsApp, LIMS hanya menangkap metadata, bukan isi pesan. Alfons mengingatkan metadata tetap berbahaya karena dalam jangka panjang bisa memberi gambaran yang sangat akurat tentang sasaran.
Penggunaan LIMS di Polri diatur Peraturan Kapolri Nomor 5 Tahun 2010. Aturan itu mewajibkan permintaan tertulis dari penyidik, izin Kabareskrim, dan izin Ketua Pengadilan Negeri sebelum sebuah nomor dimasukkan ke sistem oleh petugas Pusat Pemantauan. Masa penyadapan paling lama 30 hari, dan Kabareskrim bertindak sebagai pengawas.
Pegasus bekerja dengan cara berbeda. Spyware buatan NSO Group asal Israel itu menyusup langsung ke ponsel target, sering kali tanpa korban mengklik apa pun (zero-click). Pegasus bisa membaca pesan terenkripsi, mengambil foto, serta menyalakan mikrofon dan kamera tanpa sepengetahuan pemilik ponsel. Amnesty International menyebut spyware jenis ini dirancang senyap dan meninggalkan sesedikit mungkin jejak, sehingga penyalahgunaannya sangat sulit dideteksi.
Polri tercatat pernah membeli alat sadap dengan metode zero-click. Konsorsium IndonesiaLeaks pada 2023 menemukan dokumen pengadaan sistem intrusi zero-click untuk Polda Metro Jaya senilai Rp99,1 miliar pada 2017, serta untuk Mabes Polri senilai Rp149,9 miliar pada 2018. Kepala Divisi Teknologi Informasi dan Komunikasi Polri saat itu, Irjen Slamet Uliandi, membantah Polri pernah membeli atau memakai Pegasus. Namun, ia mengakui Polri pernah memakai alat sadap bermetode zero-click.
Setahun kemudian, Amnesty International Security Lab menemukan bukti impor dan penggunaan spyware serta alat pengawasan oleh Polri dan Badan Siber dan Sandi Negara sepanjang 2017-2023. Sebagian alat itu masuk lewat perantara di Singapura. Saat dikonfirmasi Tempo pada Mei 2024, Mabes Polri menjawab bahwa informasi soal penggunaan teknologi surveilans termasuk informasi yang dikecualikan. Amnesty menyatakan tidak memiliki bukti alat-alat itu dipakai untuk menyasar orang tertentu.
Riset Lembaga Studi dan Advokasi Masyarakat (ELSAM) bersama Seknas FITRA mencatat empat lembaga negara menganggarkan hingga Rp36,1 triliun untuk teknologi pemantauan sepanjang 2018-2024. Keempatnya adalah Polri, Kementerian Pertahanan, Kejaksaan Agung, dan BSSN. ELSAM menilai Indonesia belum memiliki aturan khusus soal pengadaan, otorisasi, dan pengawasan spyware oleh lembaga negara.
Bareskrim sejauh ini hanya menyebut LIMS sebagai sistem yang disalahgunakan. Polisi belum menjelaskan apakah alat sadap lain milik Polri, termasuk perangkat zero-click, ikut diperiksa dalam penyidikan. Yayasan Lembaga Bantuan Hukum Indonesia (YLBHI) meminta audit forensik independen atas seluruh perangkat, server, log, dokumen anggaran, dan distribusi hasil penyadapan.
Celah aturan juga belum ditutup. Mahkamah Konstitusi melalui Putusan Nomor 5/PUU-VIII/2010, yang dibacakan pada 24 Februari 2011, mewajibkan tata cara penyadapan diatur dengan undang-undang tersendiri. Undang-undang itu belum ada hingga kini, sehingga Polri masih memakai peraturan internal yang dibuat dan diawasi oleh lembaganya sendiri.
Ahrie Sonta membantah tuduhan itu melalui kuasa hukumnya, Krisna Murti, kepada Tempo. Listyo dan Eko Hadi belum menanggapi secara terbuka. Ketiganya terancam Pasal 258 KUHP baru tentang penyadapan dengan hukuman hingga 10 tahun penjara, Pasal 332 KUHP, dan Pasal 32 UU ITE tentang penghapusan informasi elektronik.